Digitale Souveränität bezeichnet die Fähigkeit, die eigene digitale Zukunft selbstbestimmt, selbstständig und sicher zu gestalten. Sie umfasst die Kontrolle über Daten, Infrastrukturen, Technologien und digitale Dienste sowie die Möglichkeit, diese eigenverantwortlich zu nutzen, weiterzuentwickeln und bei Bedarf zu wechseln, ohne in einseitige Abhängigkeiten von einzelnen Anbietern oder Staaten zu geraten. Digitale Souveränität ist nicht nur eine Frage, die Nationalstaaten oder die Europäische Union als Staatenverbund betrifft. Auch für kleine und mittlere Unternehmen (KMU) wird die Frage nach der eigenen digitalen Souveränität auf dem internationalen Markt der Digitalisierung immer wichtiger (Grün 2024). Bei der Digitalen Souveränität von KMU geht es vielmehr darum, jederzeit eigenständig (souverän) über die Erhebung, Speicherung, Nutzung und die Weitergabe der eigenen Daten entscheiden zu können
1. Digitale Souveränität im KMU
Im Zuge der Digitalisierung und zuletzt aufgrund der steigenden Bedeutung von Künstlicher Intelligenz nehmen die Risiken und Abhängigkeiten für KMU zu, weshalb ihre Digitale Souveränität zunehmend an Relevanz gewinnt. Insbesondere müssen KMU überlegen, wie sie den Überblick und die Kontrolle über ihren digitalen Schatz an Unternehmensdaten wahren können. Damit ist nicht das Abschotten gemeint; natürlich sollen Unternehmensdaten künftig auch Teil der modernen Datenwirtschaft werden.
Mit einem solchen selbstbestimmten Umgang sind mehrere Dimensionen angesprochen:
- Zum einen ist der Zugang zu Daten relevant (Veil 2025), insbesondere zu solchen, die KMU beispielsweise als Nutzende von Internet of Things (IoT)-Geräten selbst generieren oder mitgenerieren.
- Zum anderen bedarf es der Fähigkeit, den Umgang mit den eigenen Daten zu kontrollieren und zielgerichtet zu steuern: Wer darf auf Unternehmensdaten zugreifen? Unter welchen Bedingungen können Daten geteilt oder von Partnern genutzt werden? Und wie lassen sich diese Regeln technisch durchsetzen und überprüfen?
Die Auseinandersetzung mit diesen Dimensionen ist zentral und notwendig, um die wirtschaftlichen Chancen, die mit der Nutzung, Weitergabe und dem Teilen der Daten verbunden sind, vollständig auszuschöpfen (Hennemann 2025). Dabei ist zu beachten, dass das Konzept der Digitalen Souveränität nicht mit einem Eigentumsrecht an Daten gleichzusetzen ist. Ein solches Dateneigentum existiert im deutschen Recht nicht (Veil 2026a; Denga 2022). Vielmehr geht es allein um die Entscheidungs- und Kontrollmöglichkeiten, die KMU dazu befähigen, die Verarbeitung ihrer Daten selbstbestimmt zu gestalten.
2. Digitale Souveränität und Rechtsrahmen
Bezogen auf den Datenzugang und der -nutzung ist der Schutz von Geschäftsgeheimnissen sowie weiteren sensiblen Unternehmensinformationen wie Produktionsdaten, Kundendaten oder strategischem Know-how zu berücksichtigen. Denn wenn Daten von Dritten eingesehen werden können oder gar über cloudbasierte KI-Anwendungen potenziell unkontrolliert verbreitet werden (Alexander 2026), bedeutet das für KMU u. U. ein erhebliches wirtschaftliches Risiko. Mitunter gefährdet der Kontrollverlust über die damit verbundenen unternehmensbezogenen Informationen sogar die Existenzgrundlage von KMU.
Darüber hinaus bildet das Datenschutzrecht einen wichtigen Regulierungsrahmen (Roßnagel 2023). Gerade in Europa gelten strenge Regeln dafür, wie personenbezogene Daten erhoben, gespeichert und verarbeitet werden dürfen. Digitale Souveränität bedeutet an dieser Stelle, dass Unternehmen nachvollziehen und kontrollieren können, wo Daten, für die sie die Verantwortung tragen, erhoben werden, wo sie liegen, wer darauf zugreift und wie sie genau verarbeitet werden. Aus diesem Grund umfasst Digitale Souveränität auch den verantwortungsvollen Umgang mit personenbezogenen Daten.
Digitale Souveränität erschöpft sich dabei nicht nur in der Sicherung von Geschäftsgeheimnissen oder der Abwehr von Schäden für die Privatsphäre, sondern stellt die Grundlage für eine aktive Gestaltung und Handlungsfähigkeit von KMU in puncto Daten dar. Denn Digitale Souveränität umfasst eine große Bandbreite ganz unterschiedlicher Daten und Informationen, von personenbezogenen über Maschinendaten und unternehmensbezogene Daten, bis hin zu Geschäftsgeheimnissen oder strategischem Know-How.
Dreh- und Angelpunkt einer so verstandenen Digitalen Souveränität bildet im Unternehmen daher
- das Erkennen der relevanten Daten,
- die Ausgestaltung des Zugangs zu diesen Daten sowie
- die Kontrolle über deren Nutzung.
3. Der Datenlebenszyklus im Unternehmen: Kritische Kontrollpunkte für KMU
3.1. Datenerhebung
Der Lebenszyklus beginnt mit der Entstehung von Daten, etwa über Sensoren, Maschinen, Softwareanwendungen oder digitale Interaktionen. Bereits an dieser Stelle sollten sich Unternehmen Klarheit darüber verschaffen, welche Daten konkret erhoben werden und welche Rechte und Pflichten damit verbunden sind. Hilfreich ist hierbei beispielsweise auch ein Blick auf Websites in Deutschland mit Datenschutzerklärung nach DSGVO, welche umfangreich auflisten, welche Daten beim Besuch erhoben, verarbeitet oder weitergeleitet werden.
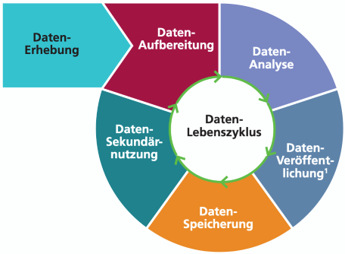
Abb. 1: Phasen des Daten-Lebenszyklus, nach Müller-Quade, J., Houdeau, D. et al. 2023
Datenzugang nach dem Data Act
Das gilt sowohl für Daten, die unmittelbar im Unternehmen selbst vorliegen, als auch für Daten, an deren Generierung das Unternehmen lediglich als Nutzer eines Gerätes oder Dienstes beteiligt ist. Der Data Act (DA) schreibt Nutzern „ihre“ Daten zu (Assion und Willecke 2023). Sie haben ein Recht auf Abruf, Einsicht und Nutzung der Daten, die durch ihre Verwendung eines vernetzten Produkts, eines verbundenen Dienstes oder eines Datenverarbeitungsdienstes generiert wurden (Art. 1 Abs. 1 lit. a und Art. 3 Abs. 1 DA). Zu diesen „Nutzern“ zählen nach dem DA natürliche oder juristische Personen, die ein vernetztes Produkt besitzen, denen vertraglich zeitweilige Rechte für die Nutzung eines vernetzten Produkts übertragen wurden oder die verbundenen Dienste in Anspruch nehmen (Art. 2 Nr. 12 DA). Dazu gehören auch KMU. Der Dateninhaber, der über die rechtliche oder tatsächliche Kontrolle der Daten verfügt (z. B. ein großer internationaler Dienstleister oder der Hersteller eines vernetzten Produkts) ist verpflichtet seine Daten dem KMU als Nutzer in einem umfassenden, strukturierten, gängigen und maschinenlesbaren Format bereitzustellen (Art. 3 Abs. 1 DA). Hat beispielsweise nur der Hersteller einer Fabrikmaschine bislang den Zugriff auf die Daten, muss er diese künftig dem nutzenden KMU zur Verfügung stellen, um dort z. B. eine vorausschauende Wartung oder Reparaturen zu ermöglichen oder weitere Innovation auf Grundlage der Daten zuzulassen (ErwGr.32 S. 1 DA) (Veil 2026b; Ziegler und Nagl 2023) (mehr zu Datenverträgen lesen Sie in unserem Beitrag.)
Dabei gilt der Data Act sowohl für nicht-personenbezogene Industrie- oder Maschinendaten als auch für personenbezogene Daten (Art. 1 Abs. 2 DA). Im letztgenannten Fall ist das Datenschutzrecht zu beachten (mehr zum Datenschutzrecht finden Sie z. B. in unserem: Selbstlernangebot zum Datenschutz oder in unseren Beiträgen: Datenschutzkonforme Auswahl und Implementierung von KI, KI & Datenschutz: Neue Orientierungshilfe oder RAG datenschutzrechtlich geprüft), weshalb die einschlägigen Rahmenbedingungen, insbesondere die datenschutzrechtliche Zweckbindung nach der DSGVO bei der Erhebung von Daten von Anfang an mitgedacht werden müssen.
Anforderungen der DSGVO an die Datenerhebung
Weisen Daten einen Personenbezug auf, weil eine natürliche Person (ein Mensch) identifiziert oder identifizierbar (der Betroffene) ist, muss das Datenschutzrecht beachtet werden (Art. 4 Nr. 1 DSGVO). Schon die Datenerhebung ist eine datenschutzrechtlich zu beachtende Datenverarbeitung. Für jede Verarbeitung personenbezogener Daten muss die verantwortliche Stelle die Einhaltung der Grundsätze aus Art. 5 DSGVO garantieren. Verantwortlich ist, wer über die Zwecke und Mittel der Datenverarbeitung entscheidet (Art. 4 Nr. 7 DSGVO) – der Nutzung von Maschinen oder Diensten (durch Beschäftigte / Menschen) in aller Regel das KMU, nicht der jeweilige Hersteller oder Anbieter. Beim Hersteller oder Anbieter handelt es sich regelmäßig um einen Auftragsverarbeiter nach Art. 28 DSGVO (mehr zur datenschutzrechtlichen Verantwortlichkeit lesen Sie in unserem Beitrag: KI, Cloud & Datenschutz – wer ist verantwortlich?) (Hessel und Schneider).
- Die Rechtmäßigkeit ist dabei einer der zentralen Datenschutzgrundsätze. Danach muss jede Datenverarbeitung auf einer Rechtsgrundlage beruhen, welche abschließend in Art. 6 DSGVO aufgelistet sind. Hierzu zählen etwa die Einwilligung (Art. 6 Abs. 1 lit. a DSGVO), die Verarbeitung auf Grundlage eines Vertrags (Art. 6 Abs. 1 lit. b DSGVO) oder zur Wahrung der berechtigten Interessen des Verantwortlichen (Art. 6 Abs. 1 lit. f DSGVO).
- Ein weiterer datenschutzrechtlicher Grundsatz ist die Zweckbindung, wonach personenbezogene Daten lediglich für zuvor festgelegte, eindeutige und legitime Zwecke erhoben und verarbeitet werden dürfen (Art. 5 Abs. 1 lit. b DSGVO). Ein typisches Beispiel ist die Qualitätssicherung im Kundenservice: Werden Kundengespräche mitgeschnitten, um die Servicequalität zu evaluieren, erfolgt dies in der Regel nach vorheriger Einwilligung. Die Aufzeichnungen dürfen dann auch nur zu diesem Zweck verwendet werden, nicht etwa für Werbung oder das Training eines KI-Modells. Werden Daten auf Grundlage einer Einwilligung verarbeitet, ist es daher geboten, die Zweckbindung bereits vorausschauend zu adressieren. Denn ist ein solcher konkreter Verarbeitungszweck vorgesehen, muss dieser in der initialen Rechtsgrundlage für die Datenerhebung/-verarbeitung mitgeteilt werden. Eine Weiterverarbeitung zu Sekundärzwecken ist nur unter den engen Voraussetzungen des Art. 6 Abs. 4 DSGVO oder zu privilegierten Zwecken nach Art. 5 Abs. 1 lit. b DSGVO möglich. Ein Beispiel aus dem Unternehmenskontext ist die Marktforschung: Ein Unternehmen möchte anhand der Postleitzahlen seiner Kunden auswerten, in welchen Regionen seine Produkte besonders stark und in welchen sie weniger stark nachgefragt werden. Die Daten wurden ursprünglich zur Vertragsabwicklung erhoben, die Auswertung dient nun einem anderen Zweck. Ob diese Weiterverarbeitung zulässig ist, richtet sich nach Art. 6 Abs. 4 DSGVO. Dabei ist insbesondere zu prüfen, ob der neue Zweck mit dem ursprünglichen vereinbar ist. Je weniger Identifizierbarkeit die Auswertung erfordert, etwa wenn sie ohne Kundennamen und nur aggregiert erfolgt, desto eher dürfte dies der Fall sein.
- Neben der Rechtmäßigkeit und der Zweckbindung müssen die Betroffenenrechte gewahrt bleiben. Hierzu zählt, dass die Datenverarbeitung dem Betroffenen transparent, etwa im Rahmen einer Datenschutzerklärung, zu kommunizieren ist (mehr zur Datenschutzerklärung lesen Sie in unserem Beitrag: Lesbarkeit von Datenschutzerklärungen) und Anfragen auf Auskunft zeitnah beantwortet werden müssen. Hierfür gilt es, interne Strukturen und Prozesse vorzusehen. Versäumnisse in dieser frühen Phase lassen sich später nur schwer korrigieren und führen häufig zu Compliance-Risiken.
3.2. Datenaufbereitung
Die erhobenen Rohdaten müssen strukturiert, bereinigt und in technisch verwertbare Formate überführt werden. In dieser Phase kommt der Datenklassifikation eine zentrale Bedeutung zu: Unternehmen sollten systematisch bewerten, welche Daten besonders sensibel, geschäftskritisch oder schützenswert sind. Diese Einordnung bildet die Grundlage für angemessene technische und organisatorische Schutzmaßnahmen beispielweise nach dem Standard-Datenschutzmodell (DSK 2024) sowie für differenzierte Zugriffs- und Verarbeitungsregeln.
3.3. Datenanalyse
In der Analysephase wird aus Daten verwertbares Wissen generiert etwa in Form von Statistiken, Modellen oder Reports. Zunehmend kommen hierbei auch KI-basierte Verfahren zum Einsatz. Gerade hier besteht jedoch ein erhöhtes Risiko für Kontrollverlust: Werden externe Analyse- oder KI-Dienste genutzt, insbesondere Cloud-basierte Angebote von Drittanbietern, ist sorgfältig zu prüfen, wo und unter welchen Bedingungen die Daten verarbeitet werden. Ohne entsprechende vertragliche und rechtliche Absicherung kann die Kontrolle über Datenflüsse und -nutzung erheblich eingeschränkt werden.
Anforderungen der DSGVO an die Datenübermittlung in ein Drittland
Datenschutzrechtlich kann die Übermittlung von Daten in ein Drittland (nicht EU-Land) brisant sein. Dabei liegt eine Übermittlung nicht nur bei zielgerichteten und absichtlichen Vorgängen, sondern bereits vor, wenn eine faktische Zugriffsmöglichkeit aus dem Drittland eingeräumt wird, etwa wenn die Daten im Supportfall auf einem Bildschirm angezeigt werden (EDSA 2023; DSK 2023). Im Rahmen von IT-Anwendungen und -Dienstleistungen erfolgt eine Datenübertragung in Drittstaaten häufig unbewusst und unerkannt (Roßnagel 2023).
Liegt eine Übermittlung in ein Drittland vor, sollte geprüft werden, ob ein Angemessenheitsbeschluss vorliegt, in welchem die Europäische Kommission feststellt, dass in dem betreffenden Drittland ein Datenschutzniveau herrscht, das mit dem der DSGVO vergleichbar ist (Art. 45 DSGVO) (hier finden Sie eine übersichtliche Liste der Angemessenheitsbeschlüsse). Für die USA ist die Besonderheit zu beachten, dass der Angemessenheitsbeschluss lediglich für Unternehmen gilt, die sich für bestimmte Datenkategorien haben zertifizieren lassen (hier finden Sie eine Liste der zertifizierten Unternehmen)(Hessel 2023). Grundsätzlich können auf der Grundlage eines Angemessenheitsbeschlusses Daten in ein sicheres Drittland übermittelt werden. Dennoch empfehlen einige Rechtsanwälte zusätzlich Verträge mittels der Standardvertragsklauseln der Europäischen Union abzuschließen (Hessel 2023). Auch die Standardvertragsklauseln (hier können Sie Publikationen der Kommission sowie die Standardvertragsklauseln abrufen) dienen dazu, ein angemessenes Schutzniveau für die Datenverarbeitung im Drittland sicherzustellen (lesen Sie hierzu auch unseren Beitrag: Auftragsverarbeitung nach Art. 28 DSGVO). Grundsätzlich sollte die Übertragung von Daten sorgfältig geprüft und diese Prüfung dokumentiert werden (EDSA 2021). Zusätzlich zur Sicherstellung der Datenschutzkonformität der Übermittlung und aller weiterer Verarbeitungsschritte, muss der Verantwortliche auch Betroffene darüber informieren, dass die Daten in das Drittland übertragen werden und ob ein Angemessenheitsbeschluss existiert (Art. 13 Abs 1 lit. f DSGVO).
3.4. Datenveröffentlichung (optional)
Unter bestimmten Voraussetzungen können Daten gezielt geteilt werden, etwa im Rahmen kooperativer Datenräume. Der europäische Rechtsrahmen, insbesondere der Data Governance Act, soll neue Möglichkeiten eröffnen, Daten kontrolliert und rechtssicher mit anderen Akteuren zu teilen, ohne die eigenen Rechte vollständig aufzugeben (ErwGr. 3 DGA). Für Branchen wie der industriellen Produktion oder dem Gesundheitswesen könnten sich daraus erhebliche Innovationspotenziale ergeben. Allerdings besteht derzeit weiterhin Kritik am Data Governance Act und seiner Ausgestaltung (Dienst et al. 2026; Schreiber und Schoel; Gummersbach et al. 2026).
3.5. Datenspeicherung
Die dauerhafte Ablage von Daten – einschließlich Backup- und Archivierungslösungen – stellt einen weiteren kritischen Schritt im Datenlebenszyklus dar. Der Speicherort und die Wahl des Cloud- oder Infrastrukturanbieters bestimmen nicht nur technische, sondern auch rechtliche Rahmenbedingungen. Werden Daten außerhalb der EU gespeichert oder von nicht-europäischen Anbietern verarbeitet, können zusätzliche Zugriffsmöglichkeiten durch ausländische Behörden entstehen. Ein prominentes Beispiel ist der “Clarifying Lawful Overseas Use of Data Act”, bekannter unter dem Akronym CLOUD Act, der US-Anbieter unter bestimmten Voraussetzungen verpflichtet, Daten offenzulegen, unabhängig vom tatsächlichen Speicherort. Eine bewusste Standort- und Anbieterentscheidung ist daher zentral zu Erhaltung der eigenen Datensouveränität.
Datenschutzgrundverordnung und US CLOUD Act
Der CLOUD Act, verpflichtet alle US-Telekommunikationsanbieter alle Daten elektronischer Kommunikation auf Antrag zu erfassen, zu speichern und den zuständigen US-Behörden zur Verfügung zu stellen (§ 2713 CLOUD Act). Der Begriff der US-Telekommunikationsanbieter wird dabei weit verstanden und umfasst auch Software-, Cloud und Plattformanbieter sowie Europäische Tochterunternehmen von US-Anbietern (Roßnagel 2023). Da eine Übermittlung von Daten nach dem CLOUD Act unabhängig von internationalen Abkommen ist, steht die Regelung im Konflikt mit Art. 48 DSGVO zu nach dem Unionsrecht nicht zulässige Übermittlungen und Offenlegungen von personenbezogenen Daten (Meyer 2025). Daher wäre auch eine Herausgabe von Daten nicht mit der DSGVO zu vereinbaren. Der für die Datenverarbeitung Verantwortliche, i. d. R. das KMU (s.o. 3.1.), trägt jedoch auch die Verantwortung dafür, nur mit Auftragsverarbeitern zusammenzuarbeiten, die genügend Garantien dafür bieten, dass die Datenverarbeitung im Einklang mit der DSGVO erfolgt (Art. 28 Abs. 1 DSGVO). Zwar wird durchaus vertreten, dass Tochtergesellschaften von US-Unternehmen innerhalb der Europäischen Union europäischem Recht unterliegen und nicht davon auszugehen ist, dass diese Unternehmen einen Rechtsverstoß begehen würden, indem sie sich in einer Art und Weise, die nicht mit der DSGVO zu vereinbaren ist, dem CLOUD Act unterwerfen(Hessel 2023). Dennoch sollte das Risiko nicht gänzlich vernachlässigt und in die Überlegungen zum Cloudanbieter einbezogen werden. So räumte der Chefjustiziar von Microsoft Frankreich 2025 in einer Anhörung vor dem französischen Senat ein, dass sich ein Zugriff von US-Behörden auf Daten europäischer Nutzer nicht garantiert ausschließen lasse.[1]
3.6. Datensekundärnutzung (optional)
Am Ende des Lebenszyklus steht häufig die weitergehende Nutzung vorhandener Datenbestände. Diese sogenannte Sekundärnutzung kann erhebliche wirtschaftliche Potenziale erschließen, etwa durch die Entwicklung datenbasierter Geschäftsmodelle oder den Einsatz für das Training eigener KI-Systeme. Voraussetzung ist jedoch, dass rechtliche Grenzen wie Nutzungsrechte oder die ursprünglichen Erhebungszwecke (Zweckbindung) beachtet werden (s.o. 3.1.).
Der Datenlebenszyklus bedeutet mehr als eine rein technische Prozesskette: Er ist ein zentrales Steuerungsinstrument für Rechtssicherheit, Risikominimierung und Wertschöpfung. Wer die kritischen Kontrollpunkte entlang dieses Zyklus kennt und aktiv gestaltet, schafft die Grundlage für einen nachhaltigen und rechtskonformen Umgang mit Unternehmensdaten.
4. Cloud oder eigene Infrastruktur: Strategische Optionen für KMU
Die Speicherung von Unternehmensdaten auf eigener Infrastruktur bietet zweifellos ein Höchstmaß an unmittelbarer Kontrolle. Für viele KMU ist dieses Modell jedoch angesichts steigender Anforderungen an Skalierbarkeit, Verfügbarkeit und Innovationsgeschwindigkeit sowie fehlender personeller Ressourcen und fehlenden Know-hows nur begrenzt zu realisieren.
4.1.Cloud & cloudbasierte KI-Anwendungen: Chancen und Risiken
Cloud-Lösungen haben sich daher als Standard etabliert. Dies birgt allerdings auch Nachteile. Häufig werden Daten in global verteilten Infrastrukturen verarbeitet, deren rechtliche und technische Schutzmechanismen stark variieren. Insbesondere rechtliche Rahmenbedingungen außerhalb der EU können dazu führen, dass externe Akteure auf Unternehmensdaten zugreifen dürfen (s.o. 3.5.). Für KMU ergibt sich daraus eine strategisch relevante Abwägung zwischen technologischer Leistungsfähigkeit und rechtlicher Kontrolle.
Viele Unternehmen stehen vor der Entscheidung zwischen Hyperscalern aus den USA wie Amazon Web Services, Microsoft Azure oder Google Cloud die durch ihren Funktionsumfang und ihre Skalierbarkeit überzeugen (Powell und Smalley 2024) und europäischen Alternativen, die unter das EU-Recht fallen. Anbieter wie Open Telekom Cloud, IONOS, STACKIT oder gridscale gewinnen in diesem Kontext zunehmend an Bedeutung. Auch von Seite der Europäischen Union wird dieser Trend unterstützt. Der „Cloud and AI Development Act Entwurf“ (CADA-E)(Europäische Kommission 2026a) soll die technologische Souveränität in der Europäischen Union bezogen auf Cloud-Lösungen und KI stärken, beispielsweise durch sogenannte „Cloud and AI Leadership Initiatives“ (Art. 3 ff. CADA-E) und „Data centre acceleration zones“ (Art. 10 ff. CADA-E). Ziel ist, die Rechenkapazität sowie die Entwicklung und den Einsatz von KI in der EU zu steigern und Bedenken hinsichtlich der Datenhoheit und der Betriebskontinuität von Cloud- und KI-Diensten auszuräumen (S. 2 CADA-E). Einen weiteren Baustein zur Erreichung dieses Ziels stellen neue Sicherheitsvorgaben für den öffentlichen Sektor bei der Nutzung von Cloud-Diensten dar. Vorgeschlagen ist die Einteilung von Diensten in vier Sicherheitsstufen (Anhang 2 CADA-E):
- Daten werden in einer Infrastruktur innerhalb der Union verarbeitet und gespeichert.
- Anbieter müssen ihre Unabhängigkeit von Drittländern sowie Transparenz hinsichtlich ihrer Software-Lieferkette nachweisen (kein Zugriff auf Daten durch Drittstatten).
- Anbieter müssen sich im Besitz der EU befinden und von dieser kontrolliert werden sowie zusätzliche Kriterien erfüllen, beispielsweise hinsichtlich der Staatsangehörigkeit ihrer Mitarbeiter. (Die Kommission kann Anbieter aus Drittländern anerkennen.)
- Anbieter verfügen über vollständige Transparenz und Kontrolle über ihre Software-Lieferkette und unterliegen keinerlei Einmischung durch ein Drittland.
Je nach Risikobewertung müssen öffentliche Stellen zukünftig einen Dienst der zugeordneten Risikostufe wählen. Dabei ist ein Ausschluss von Anbietern aus Drittstaaten auch für den öffentlichen Bereich nicht gänzlich vorgesehen.
Cloudbasierte KI-Modelle haben sich in kurzer Zeit zu einem leicht zugänglichen und leistungsfähigen Werkzeug für Unternehmen entwickelt. Anwendungen wie ChatGPT, Gemini, Microsoft Copilot oder auch europäische Ansätze wie Mistral AI zeigen, wie niedrig die Einstiegshürden für den Einsatz generativer KI mittlerweile sind.
Für KMU ergeben sich daraus zunächst klare betriebliche Vorteile: Cloud-KI ist unmittelbar verfügbar, meist direkt über den Browser nutzbar und erfordert keine eigene Infrastruktur. Gleichzeitig greifen diese Systeme auf hochskalierte Rechenzentren zu, wodurch auch komplexe Analysen und Anwendungen ohne eigene Investitionen in Hardware möglich werden.
Diesen Vorteilen stehen jedoch strukturelle Risiken gegenüber, die insbesondere aus rechtlicher und strategischer Sicht relevant sind. Generative KI-Systeme sind in hohem Maße datengetrieben. Ein zentraler Aspekt ist damit der Verlust an Kontrolle über Daten durch deren Abfluss. Sobald sensible Informationen in Cloud-KI-Systeme eingegeben werden, verlassen sie die unmittelbare Sphäre des Unternehmens und werden auf externen Servern verarbeitet. Hinzu kommt ein wirtschaftliches Risiko: Die aktuellen Preise spiegeln die tatsächlichen Betriebskosten dieser Dienste vermutlich nicht realistisch wider. Viele Anbieter setzen auf niedrige Einstiegspreise und breite Zugänglichkeit, um Marktanteile zu gewinnen und Nutzer zu binden. Haben sich Abhängigkeiten erst einmal etabliert, besteht die Gefahr deutlicher Preissteigerungen oder verschlechterter Konditionen, ein Muster, das unter dem Schlagwort „Enshittification” diskutiert wird. KMU, die ihre Prozesse stark auf einen einzelnen Anbieter ausrichten, tragen damit ein erhebliches Kostenrisiko, das sich nur schwer kalkulieren lässt.
Insbesondere bei frei zugänglichen Cloud-KI-Diensten, etwa ChatGPT, Claude, Gemini, werden Nutzungsdaten und Interaktionen in der Regel zumindest temporär auf den Servern der Anbieter gespeichert. Problematisch wird es insbesondere dann, wenn keine klaren vertraglichen Regelungen zur Datennutzung bestehen. In solchen Fällen droht ein Verlust von Verwertungsrechten oder eine unkontrollierte Weiterverwendung der Daten, etwa für andere Projekte oder sogar für KI-Trainingszwecke. Geschäftsgeheimnisschutz greift nur, wenn angemessene Schutzmaßnahmen nachweisbar umgesetzt wurden (MDZC 2026). Unternehmen müssen also aktiv belegen können, dass sie ihre sensiblen Informationen organisatorisch, technisch und vertraglich abgesichert haben.
Zur Stärkung der Kontrolle über Unternehmensdaten und Geschäftsgeheimnisse lassen sich mehrere zentrale Hebel identifizieren:
- Bewusste Systemauswahl: Kritische Daten sollten bevorzugt in kontrollierten Umgebungen verarbeitet werden, etwa durch lokale KI-Modelle oder vertrauenswürdige Infrastrukturen.
- Klare Vertragsgestaltung: Vereinbarungen mit Dienstleistern sollten präzise Regelungen zu Vertraulichkeit, Nutzungsrechten, Zweckbindung und Dauer der Datennutzung enthalten.
- Technische Schutzmaßnahmen: Zugriffskontrollen, Verschlüsselung und Monitoring helfen, unbefugten Zugriff und Datenabflüsse zu verhindern.
- Organisatorische Sensibilisierung: Mitarbeitende müssen verstehen, welche Daten sensibel sind und wie sie mit KI-Systemen umzugehen haben.
Hinzu kommt u. U. die datenschutzrechtliche Dimension (s.o. 3.). Auch wenn die technische Verarbeitung durch einen externen Dienstleister als Auftragsverarbeiter erfolgt (Rätze 2026), liegt die datenschutzrechtliche Verantwortung weiterhin beim Unternehmen selbst (Tacke 2025).
Ein weiterer kritischer Faktor ist die Abhängigkeit von einzelnen Anbietern. Cloud-KI-Dienste sind häufig tief in bestehende Prozesse integriert. Preisänderungen, Anpassungen der Nutzungsbedingungen oder Ausfälle können daher unmittelbare Auswirkungen auf betriebliche Abläufe haben. Gleichzeitig erschweren proprietäre Systeme und fehlende Standardisierung einen späteren Wechsel des Anbieters.
4.2.Exit-Strategien als Hebel für mehr unternehmerische Flexibilität
Aktuelle Studien und Umfragen zeigen jedoch eine deutliche Diskrepanz: Während über 90 % der KMU die Kontrolle über ihre Daten als strategisch wichtig einschätzen, verfügen nur rund 20 % über eine belastbare, operationalisierte Strategie zur Sicherstellung dieser Kontrolle (Jung 2025).
Für rund die Hälfte aller deutschen Cloud-Nutzer ist die Speicherung in Deutschland oder der EU entscheidend (Redaktion ZD 2025).
Die tatsächliche Kontrolle über Daten zeigt sich häufig erst beim Versuch, einen Cloud-Anbieter zu wechseln. Somit sind Exit-Strategien von zentraler Bedeutung und sollten nicht als nachgelagerte Überlegungen behandelt werden, sondern als integraler Bestandteil jeder Cloud- und Datenstrategie.
Einen zentralen rechtlichen Rahmen für Exit-Strategien schafft der europäische Data Act, der auch darauf abzielt, die Abhängigkeit von einzelnen Anbietern zu reduzieren und die Beweglichkeit von Unternehmen im digitalen Raum zu stärken (Denga 2026; Schöttle 2026).
Der Anwendungsbereich des Data Act ist bewusst weit gefasst. Er greift immer dann, wenn Datenverarbeitungsdienste Kunden innerhalb der Europäischen Union angeboten werden. Damit sind nicht nur europäische Anbieter adressiert, sondern auch internationale Cloud-Anbieter, die ihre Leistungen auf dem EU-Markt bereitstellen.
Unter den viel kritisierten (Zikesch et al. 2026; Siglmüller und Żdanowiecki 2025) Begriff der‚ Datenverarbeitungsdienste fällt dabei eine breite Palette digitaler Leistungen, insbesondere auch Cloud-Computing Dienste wie (ErwGr. 81 KI-VO):
- Infrastructure-as-a-Service (IaaS),
- Platform-as-a-Service (PaaS) und
- Software-as-a-Service (SaaS).
Für die beschriebenen Anwendungsfelder hält der Data Act unter anderem konkrete Verpflichtungen für Anbieter vor, Wechselbarrieren systematisch abzubauen (Kap. 6 Data Act). Dazu zählen sowohl vorkommerzielle, gewerbliche, technische, vertragliche als auch organisatorischen Hindernisse, die in der Vergangenheit häufig zu Vendor-Lock-ins geführt haben (Art. 23 Data Act). Anbieter sind unter anderem verpflichtet (Art. 23 Data Act):
- den Wechsel zwischen verschiedenen Cloud-Diensten zu erleichtern,
- die parallele Nutzung mehrerer Anbieter zu ermöglichen sowie
- den Rückzug auf eigene IT-Infrastrukturen (On-Premises) nicht unnötig zu erschweren.
Für KMU bedeutet dies eine substanzielle Stärkung ihrer Verhandlungs- und Handlungsspielräume insbesondere gegenüber marktstarken Anbietern.
Gleichzeitig bleibt festzuhalten: Der Data Act schafft die rechtlichen Voraussetzungen, ersetzt jedoch nicht die praktische Umsetzung im Unternehmen. Technische Architekturentscheidungen, Datenformate, Schnittstellen und vertragliche Ausgestaltungen (Sattler 2024) bleiben entscheidend dafür, ob ein Anbieterwechsel tatsächlich reibungslos möglich ist. Aus diesem Grund sollten Transition-Support-Klauseln in Verträge mit Anbietern aufgenommen werden, die insbesondere weiter verarbeitbare Datenformate sowie die Definition relevanter Schnittstellen beinhalten (Schöttle 2026).
4.3. Lokale KI-Modelle: Kontrolle, Flexibilität und operative Herausforderungen für KMU
Neben cloudbasierten KI-Lösungen rückt zunehmend lokal betriebene KI in den Fokus von KMU. Diese lassen sich über standardisierte Schnittstellen wie das Model Context Protocol (MCP) an unternehmenseigene Werkzeuge und Datenquellen anbinden und mittels Retrieval-Augmented Generation (RAG) mit internem Wissen anreichern (Romero Mateos und Zenner). Dabei werden Modelle nicht über externe Anbieter genutzt, sondern direkt auf der eigenen Infrastruktur betrieben, etwa auf Unternehmensservern oder leistungsfähigen Arbeitsplatzrechnern. Technologische Fortschritte wie Quantisierungsverfahren [2] zur Reduktion des Ressourcenbedarfs sowie effizientere Inferenz-Engines [3] und Werkzeuge wie Llama.cpp oder Plattformen wie Ollama und LM Studio haben diese Option in den letzten Jahren deutlich zugänglicher gemacht (mehr zur Auswahl lokaler Modelle lesen Sie in dem Beitrag Cloud-KI versus lokale-KI: Leistung und Datenkontrolle) (Mykytyn).
Der größte Vorteil dieses Ansatzes liegt in der vollständigen Kontrolle über Daten. Sämtliche Eingaben und Verarbeitungsschritte verbleiben innerhalb des Unternehmens und der eigenen IT-Infrastruktur. Hierdurch werden Risiken im Zusammenhang mit externem Zugriff oder Drittstaatentransfers erheblich reduziert, was insbesondere im Hinblick auf Datenschutz (DSK 2025) und Vertraulichkeit sensibler Unternehmensinformationen oder Geschäftsgeheimnisse von zentraler Bedeutung ist (MDZC 2026; Tacke 2026).
Diesen Vorteilen lokaler KI stehen jedoch nicht unerhebliche Herausforderungen gegenüber. Der Betrieb lokaler KI-Modelle erfordert technisches Know-how sowie eigene Ressourcen für Installation, Betrieb, Strom und Wartung (Schöttle 2026). Insbesondere für KMU ohne ausgeprägte IT-Abteilungen kann dies eine Hürde darstellen. Hinzu kommen Hardware-Anforderungen, die je nach Modell und Anwendungsfall beträchtlich sein können (Vaziri 2026). Leistungsfähige CPUs oder GPUs, ausreichend Arbeitsspeicher sowie geeignete Infrastruktur sind notwendig, um eine stabile und performante Nutzung zu gewährleisten (Mykytyn).
Schließlich bestehen auch funktionale Grenzen. Lokale Modelle erreichen derzeit häufig noch nicht das Leistungsniveau großer, cloudbasierter Systeme, die auf massiv skalierter Infrastruktur trainiert und betrieben werden. Dies kann insbesondere bei komplexen oder sehr datenintensiven Anwendungen relevant sein.
Lokale KI-Modelle bieten KMU eine attraktive Möglichkeit, Kontrolle, Datenschutz und Unabhängigkeit zu stärken. Gleichzeitig erfordern sie jedoch Investitionen in Infrastruktur und Know-how. In der Praxis wird daher häufig ein hybrider Ansatz verfolgt, bei dem sensible Anwendungsfälle lokal umgesetzt werden, während weniger kritische Prozesse weiterhin über leistungsfähige Cloud-Dienste laufen (Rauscher 2026).
Die Wahl zwischen Cloud und eigener Infrastruktur sowie zwischen proprietären und Open-Source-KI-Lösungen ist mehr als eine technische Entscheidung: Sie bestimmt maßgeblich den Grad an Kontrolle, Datensouveränität, Flexibilität und Abhängigkeit.
5. Cybersicherheit als Bestandteil der Datenkontrolle im KMU
Mit der zunehmenden Digitalisierung geraten auch KMU verstärkt ins Visier von Cyberangriffen. Cybersicherheit ist daher kein isoliertes IT-Thema, sondern ein zentraler Bestandteil jeder Strategie zur Sicherung der Kontrolle über Unternehmensdaten und damit der Digitalen Souveränität (Außendorf und Evran 2024). Denn der Kontrollverlust über Daten erfolgt nicht nur durch bewusste Weitergabe oder externe Dienstleister, sondern ebenso durch unbefugte Zugriffe von außen, etwa durch Ransomware, Phishing oder gezielte Angriffe auf IT-Systeme. Der Schutz der eigenen Daten muss daher ganzheitlich gedacht werden und sowohl technische als auch organisatorische Maßnahmen umfassen.
Ein zentraler Baustein ist eine strukturierte Backup-Strategie (Ruoff 2016), insbesondere nach der sogenannten 3-2-1-Regel (Richter 2025). Unternehmen sollten mindestens drei Kopien ihrer wichtigsten Daten vorhalten, diese auf zwei unterschiedlichen Speichermedien sichern (z. B. lokale Datenträger und Cloud) und eine Kopie räumlich getrennt sowie idealerweise offline lagern. Entscheidend ist zudem, dass Backups nicht nur erstellt, sondern auch regelmäßig getestet werden. Im Ernstfall, etwa bei Ransomware-Angriffen, Hardwareausfällen oder Diebstahl, entscheidet die Funktionsfähigkeit der Backups darüber, ob ein Unternehmen handlungsfähig bleibt.
Ein weiterer kritischer Faktor ist die Absicherung von Zugängen (Spieker und Eichstädt 2024). Schwache, mehrfach verwendete oder geteilte Passwörter zählen zu den häufigsten Einfallstoren für Angriffe. Der Einsatz von starken Passwörtern in Kombination mit Zwei-Faktor-Authentifizierung stellt hier einen grundlegenden Schutzmechanismus dar (BSI).
Gleichzeitig zeigt die Praxis, dass der Mensch oft die größte Angriffsfläche ist. Ein erheblicher Teil aller Cyberangriffe beginnt mit Phishing-E-Mails oder Social-Engineering-Methoden (Weber 2024). Gerade in KMU, in denen Arbeitsprozesse häufig auf Vertrauen basieren, nutzen Angreifer gezielt täuschend echte auch KI-generierte E-Mails, gefälschte Rechnungen oder vermeintliche Anweisungen von Vorgesetzten. Daher ist die Sensibilisierung von Mitarbeitenden ein wesentlicher Bestandteil der Sicherheitsstrategie. Schulungen und klare Verhaltensrichtlinien helfen, Risiken frühzeitig zu erkennen und Fehler zu vermeiden.
Daneben stellen eine ganze Reihe von Gesetzten wie der Cyber Resilience Act (CRA)[4] oder die NIS II-Richtlinie (Wäsche 2025) Anforderungen auf, um die Cybersicherheit und damit auch die effektive Souveränität zu stärken (Schöttle 2026).
Cybersicherheit ist eine Grundvoraussetzung für die Kontrolle über Unternehmensdaten. Technische Maßnahmen wie Backups und Zugriffsschutz greifen nur dann effektiv, wenn sie durch organisatorische Prozesse und geschulte Mitarbeitende ergänzt werden. Datensicherheit beginnt daher nicht erst bei der IT, sondern ist eine unternehmensweite Aufgabe.
6. Fazit: Datensouveräne Cloud- und KI-Nutzung als strategische Aufgabe für KMU
Für KMU zeigt sich zunehmend, dass die Kontrolle über Unternehmensdaten nicht allein von der Wahl zwischen Cloud oder eigener Infrastruktur abhängt, sondern maßgeblich von der bewussten Gestaltung der Nutzung. Weder Cloud-Dienste noch KI-Anwendungen führen per se zum Kontrollverlust über Daten. Entscheidend ist, wie sie eingesetzt, abgesichert und vertraglich geregelt werden. Verträge mit Cloud- und IT-Dienstleistern sind ein wesentliches Instrument zur Sicherung der eigenen Handlungsfähigkeit. Dabei ist besonders die Kernfrage der Exit-Strategien zu adressieren, d.h. es müssen klare Regelungen zur Datenlöschung, Datenrückgabe und zum Anbieterwechsel vereinbart werden.
Im Fall der Verarbeitung personenbezogener Daten liegt ein zentraler Aspekt auch in der Berücksichtigung datenschutzrechtlicher Rahmenbedingungen bei der Cloud-Nutzung. Der physische Speicherort von Daten ist nicht automatisch gleichbedeutend mit der anwendbaren Rechtsordnung. Daher empfiehlt es sich, bevorzugt Anbieter mit Sitz in der Europäischen Union zu wählen und gleichzeitig hybride Ansätze zu verfolgen. In lokalen KI-Anwendungen können personenbezogene Daten, sensible Unternehmensdaten oder Geschäftsgeheimnisse in kontrollierten Umgebungen verbleiben, während weniger kritische Anwendungen von der Skalierbarkeit der Cloud profitieren.
Ergänzend dazu ist Cybersicherheit ein unverzichtbarer Bestandteil der Datenkontrolle. Maßnahmen wie starke Passwörter, Zwei-Faktor-Authentifizierung sowie regelmäßige Backups nach der 3-2-1-Regel bilden die Grundlage. Ebenso entscheidend ist die Sensibilisierung von Mitarbeitenden, da viele Angriffe auf menschliche Schwachstellen abzielen.
Insgesamt ist Datensouveränität im Unternehmen kein statischer Zustand, sondern das Ergebnis strategischer Entscheidungen, technischer Maßnahmen und klarer rechtlicher Rahmenbedingungen. KMU, die Cloud- und KI-Nutzung bewusst gestalten, Anbieter gezielt auswählen und ihre vertraglichen sowie organisatorischen Grundlagen frühzeitig definieren, können ihre Daten nicht nur schützen, sondern auch gezielt und wirtschaftlich nutzen.
[1] https://www.drwindows.de/news/eingestaendnis-microsoft-kann-us-zugriff-auf-europaeische-nutzerdaten-nicht-verhindern
[2] https://de.wikipedia.org/wiki/Quantifizierung
[3] https://de.wikipedia.org/wiki/Inferenzmaschine
[4] Yari, SLA Cyber Resilience Act.
Literaturverzeichnis
Alexander, Christian (2026): § 2. In: Helmut Köhler und Jörn Feddersen: Gesetz gegen den unlauteren Wettbewerb. Beck'sche Kurz-Kommentare. 44. Aufl.: C.H. Beck, Rn. 88d.
Assion, Simon; Willecke, Lukas (2023): Der EU Data Act. Die neuen Regelungen zu vernetzten Produkten und Diensten. In: MMR, 805-810.
Außendorf, Maik; Evran, Talha (2024): Digitale Souveränität. Was es braucht, um unabhängig, eigenständig und stark zu sein. In: KIR, S. 116–117.
BMDV; BMWK (Hg.) (2023): Fortschritt durch Datennutzung. Strategie für mehr und bessere Daten für neue, effektive und zukunftsweisende Datennutzung. Online verfügbar unter https://www.bmi.bund.de/SharedDocs/downloads/DE/veroeffentlichungen/2023/datenstrategie.html, zuletzt geprüft am 12.05.2026.
BSI: Sichere Passwörter erstellen. Online verfügbar unter https://www.bsi.bund.de/dok/6596574, zuletzt geprüft am 05.06.2026.
CLOUD Act. Clarifying Lawful Overseas Use of Data Act, Pub. L. No. 115-141, Div. V, 132 Stat. 348, 1213-1218 (2018). Online verfügbar unter https://www.justice.gov/d9/pages/attachments/2019/04/09/cloud_act.pdf, zuletzt geprüft am 13.05.2026.
Denga, Michael (2022): Digitale Souveränität durch Datenprivatrecht. In: GRUR, 1113-1120.
Denga, Michael (2026): Datensouveränität und Data Cloud. Binnenmarktregulierung zwischen Kontraktualisierung und Subventionierung. In: MMR, S. 91–97.
Dienst, Sebastian; Hartl, Korbinian; Vogel, Paul (2026): Internationale Datentransfers im neuen Datenrecht. Vergleich der Regelungen von Data Act, DGA und DS-GVO. In: ZD, 10-16.
DSK (2023): Übermittlung personenbezogener Daten aus Europa an die USA. Anwendungshinweise zum Angemessenheitsbeschluss der Europäischen Kommission zum Datenschutzrahmen EU‐USA (EU‐US Data Privacy Framework) vom 10. Juli 2023. Hg. v. DSK. Online verfügbar unter https://www.datenschutzkonferenz-online.de/media/ah/230904_DSK_Ah_EU_US.pdf, zuletzt geprüft am 12.05.2026.
DSK (2024): Das Standard-Datenschutzmodell. Eine Methode zur Datenschutzberatung und -prüfung auf der Basis einheitlicher Gewahrleistungsziele. Version 3.1. Hg. v. AK Technik der Konferenz der unabhängigen Datenschutzaufsichtsbehörden des Bundes und der Länder. Online verfügbar unter https://www.datenschutzkonferenz-online.de/media/ah/SDM-Methode-V31.pdf, zuletzt aktualisiert am 14.05.2024, zuletzt geprüft am 31.05.2026.
DSK (2025): Orientierungshilfe zu datenschutzrechtlichen Besonderheiten generativer KI-Systeme mit RAG-Methode. Version 1.0. Online verfügbar unter https://www.datenschutzkonferenz-online.de/media/oh/DSK_OH_RAG.pdf, zuletzt aktualisiert am Oktober 2025.
EDSA (Hg.) (2021): Empfehlungen 01/2020 zu Maßnahmen zur Ergänzung von Übermittlungstools zur Gewährleistung des unionsrechtlichen Schutzniveaus für personenbezogene Daten. Version 2.0. Online verfügbar unter https://www.edpb.europa.eu/our-work-tools/our-documents/recommendations/recommendations-012020-measures-supplement-transfer_de.
EDSA (2023): Leitlinien 5/2021 über das Zusammenspiel zwischen der Anwendung des Artikels 3 und der Bestimmungen über internationale Übermittlungen nach Kapitel V DSGVO. Version 2.0. Online verfügbar unter https://www.edpb.europa.eu/our-work-tools/our-documents/guidelines/guidelines-052021-interplay-between-application-article-3_en, zuletzt geprüft am 12.05.2026.
Europäische Kommission (2026a): COM(2026) 502 final. 2026/0138 (COD). Proposal for a REGULATION OF THE EUROPEAN PARLIAMENT AND OF THE COUNCIL establishing a framework of measures for strengthening Europe’s cloud and AI ecosystem (Cloud and AI Development Act). Brüssel.
Europäische Kommission (2026b): Supervision of the designated very large online platforms and search engines under DSA. Online verfügbar unter https://digital-strategy.ec.europa.eu/en/policies/list-designated-vlops-and-vloses, zuletzt geprüft am 08.05.2026.
Grün, Oliver (2024): Digitale Souveränität „Made in Germany“ – der IT-Mittelstand als Motor für selbstbestimmte Digitalisierung. In: MMR, S. 739–740.
Gummersbach, Lina; Chan, Noemi Aguirre; Molnár-Gábor, Fruzsina (2026): Vertrauenswürdige Datentreuhänder? Datenschutzrechtliche Anforderungen für die neuen Akteure in der Netzwerkmedizin auf dem Prüfstand. In: ZfDR, 103-129.
Hennemann, Moritz (2025): XIV: Datenwirtschaft. 140. Einleitung zur Datenwirtschaft. C. Datensouveränität, Datenhoheit, Datenmacht. In: Christoph Herrmann, Marian Niestedt und Patrikatrik Abel (Hg.): EU-Außenwirtschafts- und Zollrecht. München: C.H. Beck, Rn. 13 ff.
Hessel, Stefan (2023): Der neue Angemessenheitsbeschluss für Datenübermittlungen in die USA. In: NJW, S. 2969–2973.
Hessel, Stefan; Schneider, Moritz: Datenschutzrechtliche Verantwortlichkeit bei Cloud-Diensten. Ein Plädoyer für klare Zuständigkeiten. In: ZD, 620-624.
Jung, Sven (2025): Index digitale Souveränität. Die deutsche Wirtschaft zwischen Selbstbestimmung und Abhängigkeit. Hg. v. adesso SE und Handelsblatt GmbH. Online verfügbar unter https://www.adesso.de/de/impulse/digitale-souveraenitaet/souveraenitaetsindex/index.jsp, zuletzt aktualisiert am 09.04.2026.
Madiega, Tambiama (2020): Digital sovereignty for Europe. BRIEFING, EPRS Ideas Paper. Towards a more resilient EU. Online verfügbar unter https://www.europarl.europa.eu/RegData/etudes/BRIE/2020/651992/EPRS_BRI(2020)651992_EN.pdf.
MDZC (2026): Geschäftsgeheimnisschutz im KI-Zeitalter. Online verfügbar unter https://digitalzentrum-chemnitz.de/wissen/geschaeftsgeheimnisschutz-im-ki-zeitalter/, zuletzt aktualisiert am 09.04.2026, zuletzt geprüft am 09.04.2026.
Meyer, Sebastian (2025): § 51. Internationales Datenschutzrecht. In: Michael Martinek, Franz-Jörg Semler und Eckhard Flohr (Hg.): Handbuch Vertriebsrecht. 5. Aufl.: C.H. Beck; Helbing Lichtenhahn.
Müller-Quade, J., Houdeau, D. et al. (2023): Datenschatz für KI nutzen, Datenschutz mit KI wahren. Technische und rechtliche Ansätze für eine datenschutzkonforme, gemeinwohl-orientierte Datennutzung. Whitepaper aus der Plattform Lernende Systeme. Hg. v. Lernende Systeme – Die Plattform für Künstliche Intelligenz. München. Online verfügbar unter https://www.plattform-lernende-systeme.de/files/Downloads/Publikationen/AG3_WP_KI_Datenschutz_Datenschatz.pdf, zuletzt geprüft am 12.03.2026.
Mykytyn, Pavlo: Cloud-KI versus lokale-KI: Leistung und Datenkontrolle. Hg. v. MDZ Spreeland. Online verfügbar unter https://www.digitalzentrum-spreeland.de/Kuenstliche-Intelligenz/KI-Blog/Cloud-KI-versus-lokale-KI-Leistung-und-Datenkontrolle-.html, zuletzt geprüft am 04.06.2026.
Powell, Phill; Smalley, Ian (2024): Was ist ein Hyperscale-Rechenzentrum? Hg. v. IBM Think. Online verfügbar unter https://www.ibm.com/de-de/think/topics/hyperscale-data-center.
Rätze, Michael (2026): Auftragsverarbeitung nach Art. 28 DSGVO. Hg. v. MDZC. Online verfügbar unter https://digitalzentrum-chemnitz.de/wissen/auftragsverarbeitung-nach-dsgvo/, zuletzt aktualisiert am 09.04.2026.
Rauscher, Alexander (2026): Die Qual der Wahl – Ein Leitfaden zur Auswahl von Large Language Models (LLM) für KMU. Nachgelesen. Hg. v. MDZC. Online verfügbar unter https://digitalzentrum-chemnitz.de/wissen/leitfaden-zur-auswahl-von-large-language-models-fuer-kmu/, zuletzt geprüft am 31.05.2026.
Redaktion ZD (2025): Forsa-Umfrage: Cloud-Dienste und Digitale Souveränität. In: ZD-Aktuell, S. 1467.
Richter, Benjamin (2025): Cybersicherheit für KMU. In: Andreas Kohne und Dan Bauer (Hg.): Die Mittelstandstransformation. Wissen, Impulse und Handlungsempfehlungen für den überfälligen Wandel. Wiesbaden: Springer Fachmedien Wiesbaden; Imprint Springer Gabler, S. 419–439. Online verfügbar unter https://link.springer.com/chapter/10.1007/978-3-658-48184-1_16#Sec11.
Romero Mateos, Lucía; Zenner, Lyn Luisa: LLMs vs. SLMs: Welche Sprachmodelle eignen sich für KMU? Hg. v. MDZH. Online verfügbar unter abrufbar unter: https://digitalzentrum-hamburg.de/leitfaden/llms-vs-slms-sprachmodelle/, zuletzt geprüft am 31.05.2026.
Roßnagel, Alexander (2023): Digitale Souveränität im Datenschutz. Voraussetzungen für die Umsetzung datenschutzrechtlicher Anforderungen. In: MMR, S. 64–68.
Ruoff, Christian (2016): Mehr Schutz vor Cyberkriminalität durch geschickte Backup-Strategie. In: DSB, 108-109.
Sattler, Andreas (2024): Anbieterwechsel nach dem Data Act - Standardvertragsklauseln für Verträge über Cloud-Computing. Was die zwingenden Vorgaben des Data Act für die künftigen nicht-verbindlichen Standardvertragsklauseln der EU-Kommission bedeuten. In: CR, S. 213–223.
Schöttle, Hendrik (2026): Digitale Souveränität durch Open Source. Rechtliche Handlungsspielräume in einer vernetzten Welt. In: MMR, S. 178–183.
Schreiber, Kristina; Schoel, Philipp: Data Governance Act: Mehr Daten für Legal Tech-Anwendungen? In: LTZ, 3-8.
Siglmüller, Jonas; Żdanowiecki, Konrad (2025): Datenverarbeitungsdienste unter dem Data Act – alles Cloud, oder was? Teil III zur Data Act-Umsetzung vor dem Omnibus-Paket. In: RDi, 504-512.
Spieker, Stefan; Eichstädt, Timm (2024): Authentifizierung. In: Timm Eichstädt und Stefan Spieker (Hg.): 52 Stunden Informatik. Was jeder über Informatik wissen sollte. 2. Auflage. Wiesbaden, Heidelberg: Springer Vieweg (Lehrbuch), S. 93–98.
Tacke, Ines (2025): KI, Cloud & Datenschutz – wer ist verantwortlich? Online verfügbar unter https://digitalzentrum-chemnitz.de/wissen/ki-cloud-datenschutz-wer-ist-verantwortlich/, zuletzt aktualisiert am 09.04.2026.
Tacke, Ines (2026): RAG datenschutzrechtlich geprüft. Hg. v. MDZ Chemnitz. Online verfügbar unter https://digitalzentrum-chemnitz.de/wissen/rag-datenschutzrechtlich-geprueft/, zuletzt geprüft am 04.06.2026.
Tiedeke, Anna Sophia (2021): Die (notwendige) relativität digitaler Souveränität. Kritische Reflexionen zu einem zentralen und umstrittenen Konzept im digitalen Zeitalter. In: MMR, S. 624–628.
Vaziri, Daryoush Daniel (2026): Open-Source Large Language Models: Der aktuelle Stand in Wissenschaft und Praxis. In: MDZ Fokus Mensch und Denkschmiede (Hg.): Digitale Souveränität als Basis für sichere KI-Anwendungen. Kurzlehrbuch, S. 9–11.
Veil, Winfried (2025): Wende in der Datenpolitik? In: ZGI, 81-82.
Veil, Winfried (2026a): DA Art. 1. In: Heinrich Amadeus Wolff, Stefan Brink und Antje v. Ungern-Sternberg: BeckOK Datenschutzrecht. DS-GVO, DA, DGA, BDSG. Datenschutz und Datennutzung. 55. Edition. München: C.H. Beck.
Veil, Winfried (2026b): DA Art. 1. In: Heinrich Amadeus Wolff, Stefan Brink und Antje v. Ungern-Sternberg: BeckOK Datenschutzrecht. DS-GVO, DA, DGA, BDSG. Datenschutz und Datennutzung, Stand: 01.02.2025. 55. Edition. München: C.H. Beck, Rn. 39–41.
Wäsche, Mike (2025): NIS-2-Richtlinie – was Unternehmen wissen müssen. Nachgelesen. Hg. v. MDZC. Online verfügbar unter https://digitalzentrum-chemnitz.de/wissen/nis-2-richtlinie-was-unternehmen-wissen-muessen/, zuletzt geprüft am 31.05.2026.
Weber, Kristin (2024): Mensch und Informationssicherheit. Verhalten verstehen, Awareness fördern, Human Hacking verstehen. München: Carl Hanser.
Ziegler, Nicolas; Nagl, Sebastian (2023): Zugang zu Industriedaten für KMU. Gleichzeitig eine rechtliche und technische Analyse des Entwurfs des Data Acts als KMU-Instrument. In: ZfDR, S. 57–86.
Zikesch, Philipp; Sörup, Thorsten; Adrian, Maximilian (2026): Datenverarbeitungsdienst – ein Begriff sucht seine Bedeutung. Definition nach Systematik, Zielsetzung und Übertragbarkeit auf Service -Modelle. In: MMR, 171-178.